



OT-kiberbiztonság 2026-ban: nagy előrelépés, de az ellenfélnek még mindig jobb teljesítménye
 Lesku Gergely
 2026.09.24
Az OT biztonsága egy szűk körű technikai szakterülettől stratégiai üzleti prioritássá fejlődött. Ahogy az ipari szervezetek egyre inkább összekapcsolják a termelési környezeteket a vállalati hálózatokkal, a felhőalapú platformokkal és a távoli hozzáférést biztosító megoldásokkal, a kiberkockázatok is a digitális átalakulással párhuzamosan növekednek. A „State of Operational Technology and Cybersecurity Report 2026” jelentés megállapításai egy egyértelmű tendenciát tárnak fel: az OT kiberbiztonsági érettségi szintje javul, de a fenyegetési környezet egyre összetettebbé és nagyobb kihívásokat jelentővé válik.
Az OT-biztonság eljutott a vezetői szintre
A fejlődés egyik legszembetűnőbb mutatója a felső vezetés egyre nagyobb mértékű bevonása. Az OT-kiberbiztonságot már nem kizárólag az üzemmérnökök vagy az üzemeltetési csapatok kezelik. A biztonsági felelősség egyre inkább a felső vezetéshez került: a szervezetek 60%-a jelenti, hogy az OT-kiberbiztonság a CISO vagy a CIO hatáskörébe tartozik. Ezen felül a válaszadók 81%-a, akik még nem központosították a felelősséget, azt tervezi, hogy ezt a következő egy éven belül megteszi.
Ez a változás azt a szélesebb körű felismerést tükrözi, hogy a kiberbiztonsági incidensek közvetlenül befolyásolhatják a termelést, a bevételt, a szabályozási előírások betartását, a hírnevet, sőt a munkavállalók biztonságát is. A hatékony OT-biztonság ma már az üzemeltető csapatok, az IT-biztonsági szakemberek és a felső vezetés közötti együttműködést igényli.
A biztonsági érettség őszintébb értékelése
Első pillantásra úgy tűnik, hogy a jelentés a kiberbiztonsági érettség visszaesését mutatja. Az előző évekhez képest kevesebb szervezet sorolta magát a legmagasabb érettségi szintek közé. Ezt azonban nem szabad negatív fejleménynek tekinteni.
Ahogy a szervezetek jobb felügyeleti eszközöket vezetnek be és egyre átfogóbb rálátást nyernek a környezetükre, a rejtett gyenge pontok könnyebben azonosíthatók. Ahelyett, hogy túlbecsülnék képességeiket, a vállalatok ma már reálisabb képet alkotnak kiberbiztonsági helyzetükről.
A legfontosabb kiemelt területek a következők:
- Az eszközök átláthatósága és felderítése
- Hálózati szegmentálás
- A hozzáférés-vezérlés fejlesztése
- A biztonsági folyamatok szabványosítása
- Fokozott felügyeleti és észlelési képességek
A sebezhetőségek felismerése gyakran az első lépés egy ellenállóbb biztonsági program kiépítése felé.
A hatékonyabb felderítés az incidensek jelentésének növekedését eredményezi
A jelentés kiemeli a bejelentett kiberbehatolások számának jelentős emelkedését. 2026-ban a válaszadók 71%-a tapasztalt egy és kilenc közötti behatolási kísérletet vagy incidenst, szemben az előző évi 47%-kal.
Bár ez a statisztika első ránézésre riasztónak tűnhet, valószínűleg inkább a jobb átláthatóságot jelzi, mintsem a sikeres támadások drámai emelkedését. Azok a szervezetek, amelyek erőteljesebb felügyeleti képességeket vezetnek be, természetesen jobban fel vannak szerelve az olyan rosszindulatú tevékenységek azonosítására, amelyek korábban esetleg észrevétlenek maradtak.
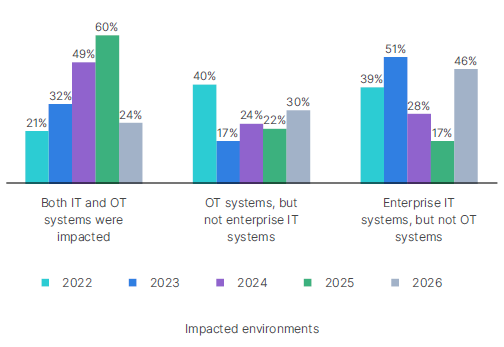
Bíztató jel, hogy a válaszadók csupán 24%-a számolt be olyan behatolásokról, amelyek mind az IT-, mind az OT-környezetet érintették, ami jelentős csökkenést jelent a 2025-ös 60%-hoz képest. Ez arra utal, hogy a szegmentációs stratégiák egyre hatékonyabbak a támadások terjedésének korlátozásában.
Az adathalászat és a zsarolóvírusok továbbra is komoly fenyegetést jelentenek
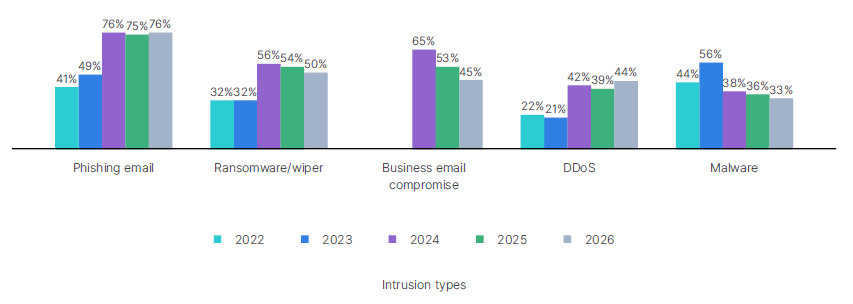
A biztonsági programok fejlődése ellenére a támadók továbbra is bevált módszerekre támaszkodnak. Az adathalászat továbbra is a leggyakoribb behatolási típus, amely a megkérdezett szervezetek 76%-át érinti, míg a zsarolóvírusok 50%-át. A DDoS-támadások, a megfertőzött webalkalmazások és az üzleti e-mail-fiókok feltörése szintén továbbra is jelentős kockázatot jelentenek.
Ezek az eredmények azt mutatják, hogy számos OT-incidens továbbra is a hagyományos IT-támadási vektorokon keresztül ered. Ahogy az ipari és vállalati környezetek egyre inkább összekapcsolódnak, a szervezeteknek holisztikusan kell kezelniük a kiberbiztonságot, ahelyett, hogy az OT-t különálló biztonsági területként kezelnék.
A biztonsági tudatosságot növelő képzések, az identitáskezelés, az e-mail védelem és a „Zero Trust” elvek továbbra is a hatékony védelmi stratégiák kritikus elemei.
A láthatóság továbbra is alapvető kihívást jelent
Az eszközök láthatósága az OT-kiberbiztonság egyik legfontosabb pillére. A szervezetek nem tudják megvédeni azokat a rendszereket, amelyeket nem tudnak azonosítani vagy figyelemmel kísérni.
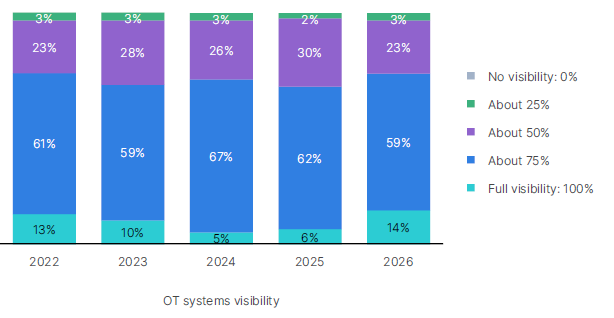
A jelentés biztató előrelépést mutat: a teljes OT-láthatóság aránya a 2025-ös 5%-ról 2026-ra 14%-ra emelkedik. Ugyanakkor a válaszadók közel egynegyede továbbra is arról számol be, hogy OT-eszközeiknek csupán körülbelül a felét látja át.
A korlátozott láthatóság számos kihívást okozhat:
- Felfedezetlen, sebezhető eszközök
- A hálózati kommunikáció rossz megértése
- Az incidensek késedelmes észlelése
- Hiányos eszközleltárak
- A hatékony szegmentálás megvalósításának nehézségei
Átfogó láthatóság nélkül még a jól finanszírozott biztonsági programok is nehezen tudják azonosítani és csökkenteni a kockázatokat.
A támadók hosszabb tartózkodási ideje továbbra is aggodalomra ad okot
Az egyik leginkább aggasztó megállapítás a támadók tartózkodási idejével kapcsolatos, amely azt méri, hogy a fenyegető szereplők mennyi ideig maradnak észrevétlenül egy környezetben.
Míg a rövidebb időtartamú incidensek száma viszonylag stabil maradt, a hetekig vagy akár hónapokig tartó támadások száma nőtt. A hosszabb tartózkodási idő lehetőséget biztosít a támadóknak felderítésre, érzékeny információk ellopására, a rendszerben való állandó jelenlét kialakítására, valamint zavaró támadások előkészítésére.
Az ipari környezetekben, ahol az üzemszünetek és a működési zavarok súlyos pénzügyi és biztonsági következményekkel járhatnak, a tartózkodási idő csökkentésének továbbra is a biztonsági csapatok egyik legfontosabb célkitűzésének kell maradnia.
A szabályozási követelmények gyorsan közelednek
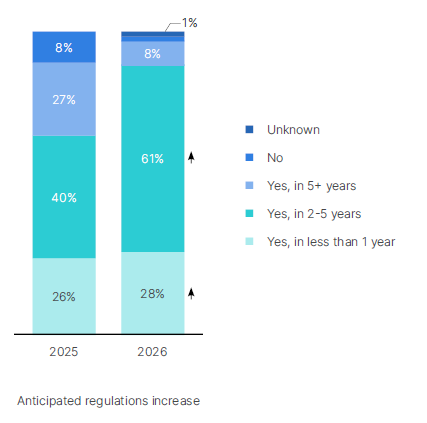
A szervezetek a gyorsan változó szabályozási környezetre is felkészülnek. A felmérés szerint a válaszadók 89%-a számít a kiberbiztonsági szabályozás szigorítására az elkövetkező öt évben, szemben a 2025-ös 66%-kal.
A szabályozás egyre inkább a következőkre összpontosít:
- A kritikus infrastruktúra védelme
- Kiberreziliencia
- Incidensek bejelentése
- Kockázatkezelési gyakorlatok
- Az ellátási lánc biztonsága
Azok a szervezetek, amelyek ma proaktívan megerősítik az irányítási és megfelelési folyamataikat, jobb helyzetben lesznek a jövőbeli követelmények teljesítésére, miközben egyúttal javítják általános biztonsági helyzetüket is.
Az előttünk álló út
A jelentés arra a következtetésre jut, hogy az OT-kiberbiztonság a helyes irányba halad. A szervezetek javítják az irányítást, növelik az átláthatóságot, modernizálják az ICS-környezeteket, és fejlettebb biztonsági technológiákba fektetnek be. Ugyanakkor a kiberfenyegetések folyamatosan fejlődnek, így a biztonság inkább egy folyamatos út, mint egy végállomás.
A rugalmasság további javítása érdekében az ipari szervezeteknek a következőket kell prioritásként kezelniük:
- Az OT-eszközök átláthatósága
- IT/OT hálózati szegmentálás
- Biztonságos távoli hozzáférés
- OT-be integrált incidenskezelés
- OT-specifikus fenyegetési információk
- Platformalapú biztonsági architektúrák
A 2026-os eredményekből levonható tanulság egyértelmű: az OT-kiberbiztonság érettségi szintje növekszik, de a kockázatok nem csökkennek. Azok a szervezetek, amelyek ötvözik az átláthatóságot, az irányítást, az operatív tudatosságot és az integrált biztonsági ellenőrzéseket, lesznek a legjobb helyzetben ahhoz, hogy megvédjék termelési környezeteiket és fenntartsák az üzletmenet-folytonosságot egy egyre inkább összekapcsolt világban.
Kérdése van, érdekelné a megoldás? Vegye fel Kollégáinkkal a kapcsolatot!
Kapcsolódó bejegyzések
Az agentic AI és Fusion SOC az OT-incidenskezelés új korszaka
Lesku Gergely
2026.04.02
Ismerje meg, hogyan kapcsolja össze a Fusion SOC az IT és OT világát, és miként gyorsítja fel az agentic AI az incidenskezelést.
A NIS2 és az OT viszonya
Hüvelyes Péter
2024.07.09
A NIS2 irányelv az OT rendszerekre is vonatkozik, előírva a kockázatkezelést és biztonsági intézkedéseket a kritikus infrastruktúrák védelme érdekében.
Az ipari biztonság jövője, avagy Zero Trust OT környezetben
Hunyadi Péter
2021.12.09
A Zero Trust megközelítés alapvető az ipari rendszerek biztonságában. Ismerje meg, hogyan csökkenthető a támadási felület OT környezetekben!
Bemutatkozik GRC csapatunk: IT és OT biztonság, amelyre számíthat
2024.11.19
Videóhoz tartozó cikkünk itt érhető el.