



Miért fordulnak a SOC-ok az AI-agentek felé?
 InfoSec üzletág szakértője
 2026.11.19
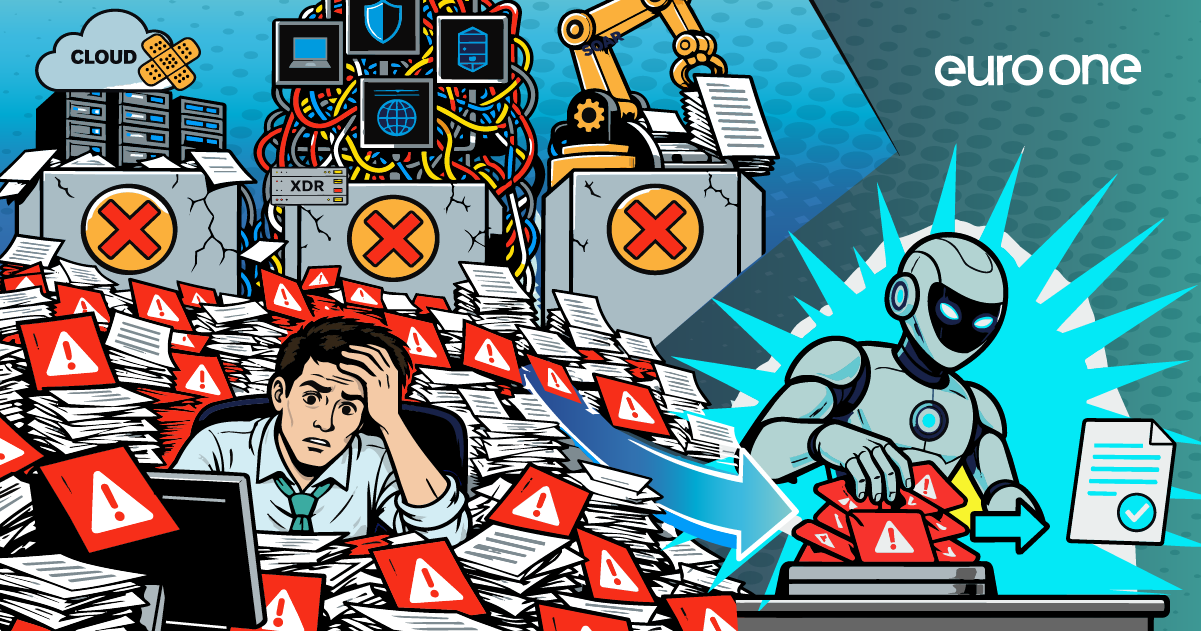
A vállalati kiberbiztonság az elmúlt években olyan kihívásokkal szembesült, amelyekre a hagyományos SOC működési modellek egyre nehezebben tudnak megfelelő választ adni. Miközben a szervezetek folyamatosan növelik a biztonsági eszközök számát, újabb adatforrásokat csatlakoztatnak és egyre több naplóadatot gyűjtenek, a biztonsági csapatok erőforrásai nem bővülnek ugyanolyan ütemben. Az eredmény egy olyan környezet, amelyben az információ mennyisége már önmagában jelentős kockázattá vált.
A modern SOC legnagyobb problémája nem a technológiahiány
A legtöbb nagyvállalat ma már rendelkezik SIEM-rendszerrel, végpontvédelemmel, fenyegetésfelderítő megoldásokkal és különböző automatizációs eszközökkel. A probléma sokkal inkább az, hogy ezek az eszközök hatalmas mennyiségű adatot állítanak elő, amelyeket az elemzők egyszerűen nem képesek teljes egészében feldolgozni.
A SOC-csapatok jellemzően az alábbi kihívásokkal szembesülnek:
- Túl nagy mennyiségű biztonsági esemény és riasztás
- Egyre összetettebb támadási láncok
- Növekvő infrastruktúra és technológiai komplexitás
- Korlátozott számú szakember
- Magas fluktuáció és kiégés
- Folyamatos költségcsökkentési nyomás
- Rövidülő reagálási időelvárások
A valóság az, hogy számos szervezet jelentős mennyiségű adatot gyűjt be, de azok nagy részét soha nem elemzi ki. Eközben a valódi támadások gyakran elvesznek a zajban, és olyan események maradnak észrevétlenül, amelyek nem rendelkeznek egyértelmű vagy látványos indikátorokkal.
Miért nem váltották be a reményeket a korábbi megoldások?
Az elmúlt évtizedben több technológiai irányzat is a SOC-problémák végleges megoldását ígérte.
Cloud alapú biztonsági környezetek
A felhős megoldások lehetővé tették a nagyságrendekkel nagyobb adattárolást és a centralizált elemzést. Bár sok esetben valóban előrelépést jelentettek, a gyakorlatban új függőségeket és üzemeltetési kihívásokat is létrehoztak.
XDR-platformok
Az XDR koncepciója arra épült, hogy egyetlen gyártó ökoszisztémájában egyesítse az adatforrásokat és a biztonsági folyamatokat.
A megközelítés elsőre vonzó volt, azonban számos szervezet szembesült a vendor lock-in jelenségével, miközben a várt hatékonyságnövekedés sok esetben elmaradt. Ennek egyik jele, hogy az elemzői közösség és a vezető kutatócégek egyre inkább más irányok felé fordítják figyelmüket.
SOAR és automatizáció
A SOAR-rendszerek jelentős fejlődést hoztak az incidenskezelés területén. Az automatizáció azonban nem váltotta ki a biztonsági elemzőket.
A tapasztalat azt mutatja, hogy még a legkiforrottabb SOAR-környezetekben is számos feladat igényel emberi döntést, miközben új működési és karbantartási kihívások jelentek meg. Sok szervezet ma is hasonló problémákkal küzd, mint azok, amelyek egyáltalán nem alkalmaznak SOAR-megoldásokat.
Az AI SOC-platformok megjelenése
Az elmúlt néhány évben egy új megközelítés jelent meg a piacon: az AI-alapú SOC-platformok és az autonóm AI-agentek.
Míg korábban nem létezett egységes kategória ezekre a megoldásokra, ma már a piac és az elemzőházak is külön területként kezelik az AI SOC agenteket.
Az alapötlet egyszerű:
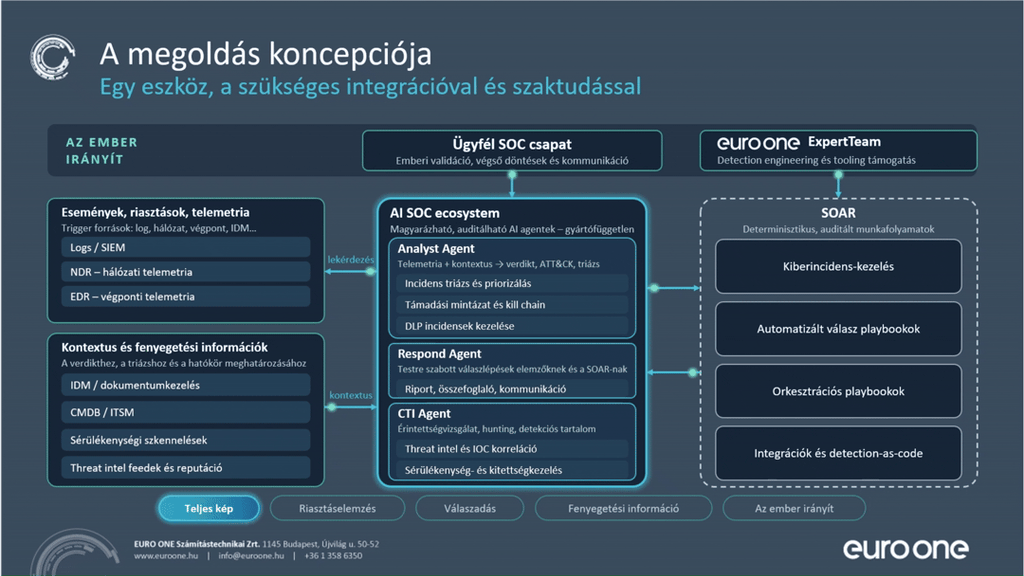
A SOC-ban jelenleg is létező szerepkörök digitális megfelelőit hozzuk létre AI-agentek formájában.
Ilyen lehet például:
- Analyst Agent
- Threat Hunting Agent
- CTI Agent
- Incident Investigation Agent
- Response Coordination Agent
Ezek az agentek nem egyszerű chatbotok. Előre definiált módszertan szerint működnek, ismerik a szervezet környezetét, hozzáférnek a releváns adatforrásokhoz, és autonóm módon hajtanak végre elemzési feladatokat.
Hogyan dolgozik egy AI-elemző?
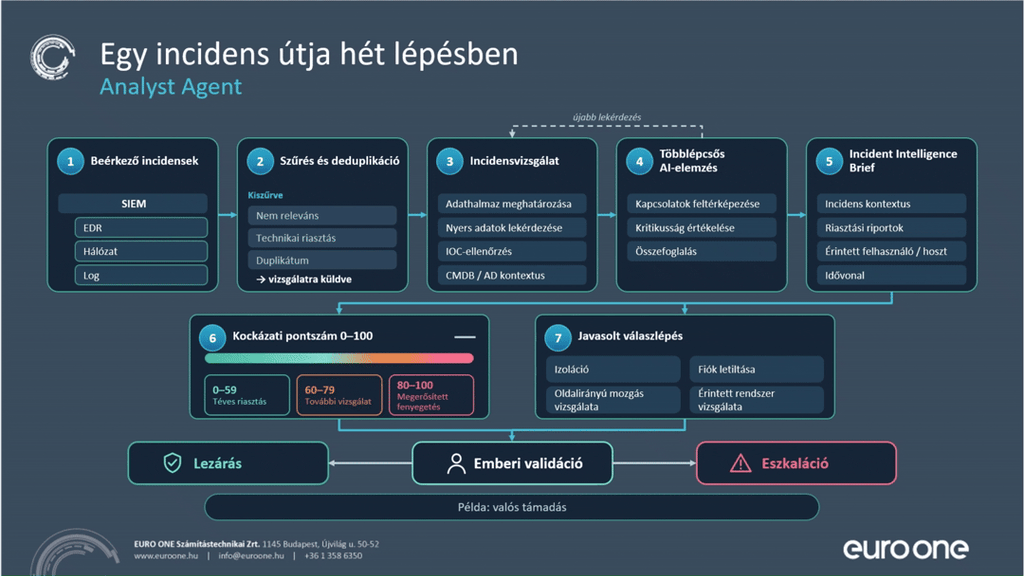
Amikor egy riasztás vagy incidens érkezik, az AI-agent automatikusan megkezdi a vizsgálatot.
A folyamat során:
- Összegyűjti az összes releváns információt.
- Lekérdezi az identitáskezelő rendszerek adatait.
- Vizsgálja a végpontvédelmi eseményeket.
- Ellenőrzi a korábbi hasonló incidenseket.
- Threat intelligence adatokat használ fel.
- Összefüggéseket és támadási mintákat keres.
- Prioritást és kockázati szintet határoz meg.
- Elkészíti az incidens jelentését.
A humán elemző így már nem egy nyers riasztással találkozik, hanem egy előkészített vizsgálati eredménnyel, amely alapján gyors döntést hozhat.
Mérhető üzleti előnyök
Az AI-alapú SOC-platformok egyik legfontosabb előnye, hogy az incidensek feldolgozása folyamatosan, megszakítás nélkül történhet.
Az eredmények jellemzően:
- Gyakorlatilag megszűnő várakozási idő
- Jelentősen gyorsabb incidensvalidáció
- A fals pozitívok többségének kiszűrése
- 24/7 elemzési képesség
- Jelentősen kisebb elemzői terhelés
- Automatikusan elkészített riportok
- Hatékonyabb prioritáskezelés
Míg korábban egy esemény elsődleges elemzése 15-25 percet is igénybe vehetett, az AI által előkészített esetek validációja akár 1-2 percre csökkenthető. A hamis riasztások esetében a döntés még ennél is gyorsabb lehet.
A jövő nem ember vagy AI, hanem ember és AI
Fontos hangsúlyozni, hogy az AI nem a SOC-elemzők leváltásáról szól. Sokkal inkább arról, hogy megszüntesse azokat az ismétlődő, időigényes feladatokat, amelyek ma a szakemberek munkaidejének jelentős részét felemésztik.
A jövő SOC-ja várhatóan olyan működési modellre épül majd, ahol:
- Az AI elvégzi az elsődleges vizsgálatokat.
- Az ember validálja és felügyeli a döntéseket.
- Az automatizáció támogatja a válaszlépéseket.
- A szakértők magasabb hozzáadott értékű feladatokra koncentrálhatnak.
A jelenlegi trendek alapján nem egy jövőbeni koncepcióról beszélünk, hanem olyan technológiákról, amelyek már ma is működnek, és amelyek alapjaiban alakíthatják át a SOC-műveletek működését az elkövetkező években. A kérdés már nem az, hogy megjelennek-e az AI-agentek a kiberbiztonságban, hanem az, hogy mely szervezetek lesznek képesek a leghamarabb és leghatékonyabban kihasználni az általuk kínált előnyöket.