



Az első NIS2 hullám után: itt az idő a következő szintre lépni
 Lesku Gergely
 2026.10.29
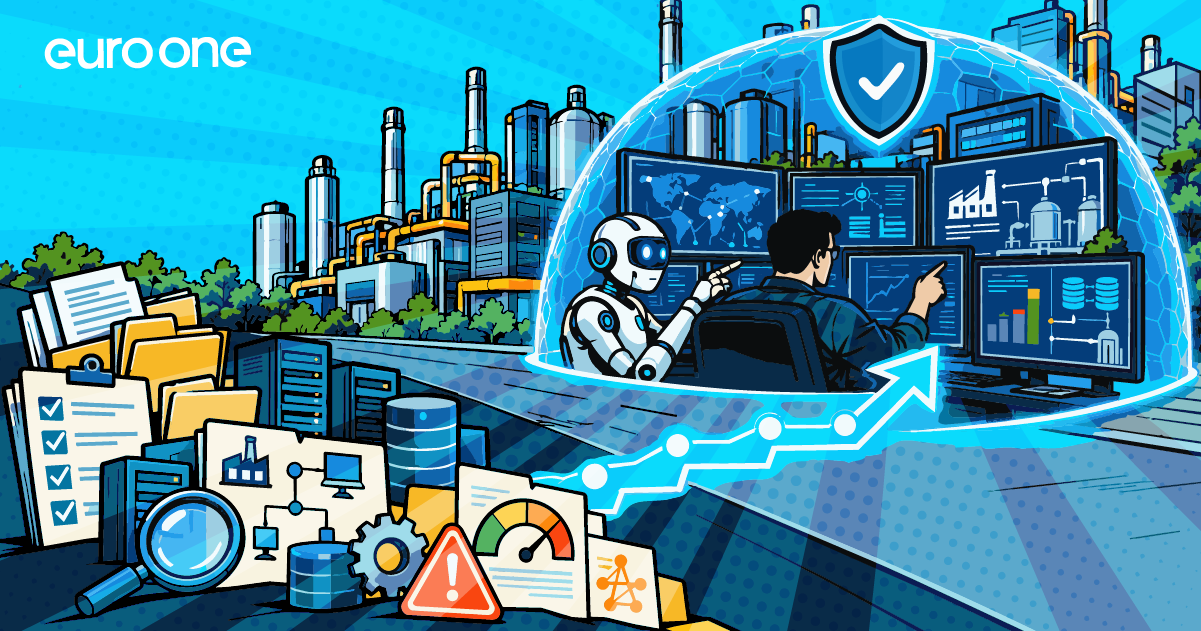
A NIS2 megfelelés sok szervezet számára jelentős erőforrás befektetést és olykor teljes szemléletváltást követelt meg. Bár a felkészülés gyakran nehézségekkel járt, egy fontos eredménye vitathatatlan: számos vállalat ma már olyan információkkal, nyilvántartásokkal és folyamatokkal rendelkezik, amelyek korábban nem álltak rendelkezésre. És sok helyen végre a felsővezetésben is téma lett a kiberbiztonság. Ezzel párhuzamosan a technológia, különösen a mesterséges intelligencia, olyan fejlődésen ment keresztül, amely alapjaiban változtatja meg a kiberbiztonsági védekezés lehetőségeit.
A megfelelésből versenyelőny is lehet
A NIS2 bevezetése során a szervezeteknek fel kellett térképezniük rendszereiket, üzleti folyamataikat, kritikus eszközeiket és kockázataikat. Ezek az adatok nem csupán az audit teljesítéséhez szükségesek, hanem egy hatékonyabb kiberbiztonsági működés alapjai is lehetnek.
A legtöbb szervezet ma már rendelkezik:
- eszközleltárral és rendszerkatalógussal;
- üzleti folyamatok nyilvántartásával;
- kockázatelemzéssel;
- üzleti hatáselemzéssel (BIA);
- sérülékenységi és fenyegetéskezelési információkkal.
A valódi kérdés ma már nem az, hogy ezek az információk rendelkezésre állnak-e, hanem az, hogy a szervezet képes-e ezeket operatív módon felhasználni a napi biztonsági döntések során.
A fenyegetések gyorsabban fejlődnek, mint valaha
Az elmúlt évek jelentései egyértelmű trendet mutatnak: a zsarolóvírusok továbbra is a legjelentősebb veszélyek közé tartoznak, miközben a támadók egyre gyakrabban használnak mesterséges intelligenciára épülő eszközöket. Az AI alapú támadások mára a jelen valóságává váltak.
A kihívást tovább növeli, hogy a vállalati környezetek egyre összetettebbek, miközben továbbra is jelentős számú régi rendszer és nehezen kezelhető OT infrastruktúra működik az ipari környezetekben. Ez azt jelenti, hogy a biztonsági csapatoknak hihetetlen mennyiségű heterogén adatot kellene elemezniük és gyorsabban kellene döntéseket hozniuk ugyanakkora vagy akár kisebb erőforrásból.
A digitalizált ISMS
A NIS2 során létrehozott dokumentáció (szabályzatok, nyilvántartások, eljárások összessége) akkor válik igazán értékessé, ha digitálisan is felhasználható és dinamikusan követi a változásokat. A modern OT-biztonsági megoldások, hálózati monitorozó rendszerek és eszközfelderítő platformok képesek folyamatosan naprakészen tartani a kritikus információkat.
Ennek eredményeként a szervezetek:
- automatikusan azonosíthatják a kritikus eszközöket;
- priorizálhatják a legfontosabb kockázatokat;
- hatékonyabban végezhetik a hálózati szegmentációt;
- gyorsabban reagálhatnak incidensek esetén;
- csökkenthetik a támadók mozgásterét.
A hangsúly egyre inkább a folyamatos láthatóságon és az üzleti kockázatokhoz igazított védekezésen van. És ez végre lehetséges.
AI és automatizáció a SOC-ok új generációjában
A modern SOC-ban már nem csupán riasztásokat gyűjtenek. PULZARIS Analyst Agent képes összekapcsolni az IT és OT környezetek eseményeit, elemezni a korábbi incidenseket, figyelembe venni a sérülékenységi adatokat.
Amikor egy riasztás érkezik, a PULZARIS Analyst Agent képes:
- azonosítani az érintett eszközöket;
- összegyűjteni a kapcsolódó eseményeket;
- visszakeresni a korábbi aktivitásokat;
- figyelembe venni az üzleti kritikusságot;
- értékelni a fenyegetés valószínűségét;
- javaslatot tenni a válaszlépésekre.
Mindez jelentősen csökkenti az elemzőkre nehezedő terhelést, miközben gyorsabb és megalapozottabb döntéshozatalt tesz lehetővé. Oly mértékben tudja növelni a hatókört, hogy sokkal több eseményt lehet sokkal mélyebben elemezni.
A technológia önmagában nem elég
Bár az automatizáció és a mesterséges intelligencia egyre nagyobb szerepet kap, a végső döntések továbbra is szakértői felügyeletet igényelnek. A siker kulcsa az üzleti folyamatok, az IT és az OT környezetek közös értelmezésében rejlik.
A NIS2 által létrehozott alapok, a modern biztonsági technológiák és az AI együttesen lehetővé teszik, hogy a szervezetek korlátozott erőforrások mellett is jelentősen javítsák védelmi képességeiket.
Amikor a megfelelés működési előnnyé válik
A kiberbiztonság új korszakába léptünk. A NIS2 megfelelés során összegyűjtött információk, a fejlett OT-biztonsági megoldások és a mesterséges intelligencia együttes alkalmazása olyan lehetőségeket teremt, amelyek néhány évvel ezelőtt még elképzelhetetlenek voltak. Azok a szervezetek, amelyek képesek ezeket az adatokat és technológiákat működési szinten is hasznosítani, nemcsak a megfelelőségi követelményeknek tudnak megfelelni, hanem jelentősen növelhetik ellenállóképességüket a folyamatosan fejlődő kiberfenyegetésekkel szemben.