



PULZARIS CTI Agent: Amikor a threat intelligence végre valódi üzleti értékké válik
 InfoSec üzletág szakértője
 2026.11.05
A CTI kihívása: túl sok adat, túl kevés idő
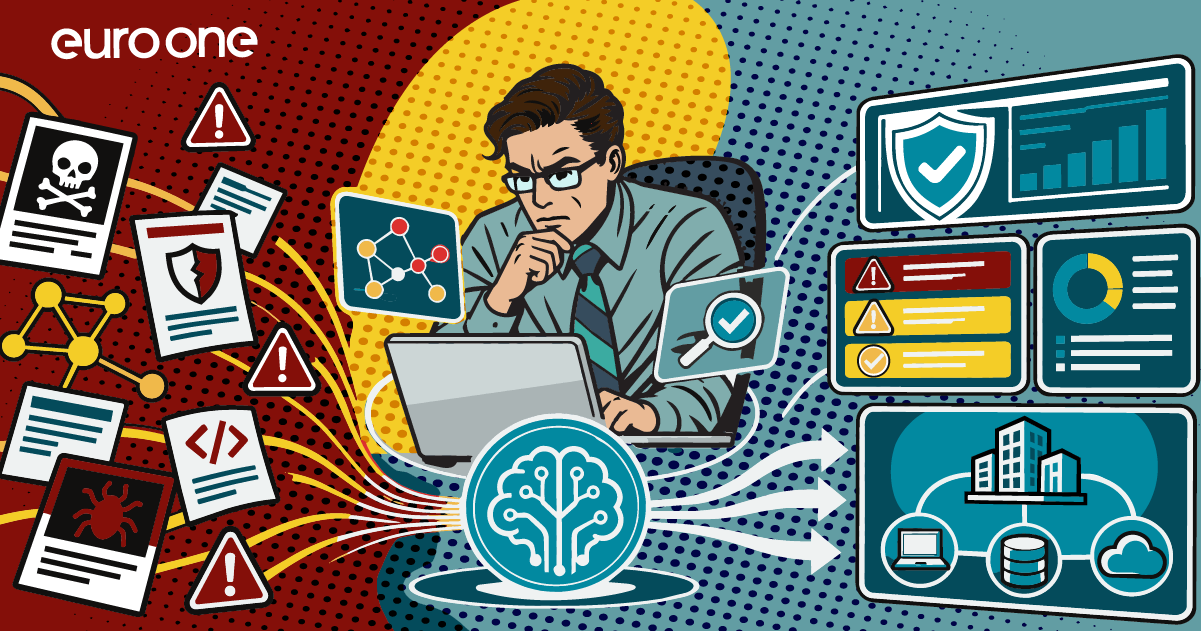
A modern kiberbiztonsági környezetben naponta új threat intelligence jelenik meg kutatói riportokban, CERT figyelmeztetésekben, sérülékenységi adatbázisokban és IOC-feedekben. A probléma ma már nem az információhiány, hanem az adatok feldolgozása, priorizálása és a szervezet saját környezetére történő értelmezése.
A legtöbb szervezet nem rendelkezik dedikált CTI (Cyber Threat Intelligence) szakértővel, ezért a releváns fenyegetések gyakran elvesznek az információs zajban. Erre a problémára nyújt választ a PULZARIS CTI Agent.
Mi a PULZARIS CTI Agent?
A PULZARIS CTI Agent egy mesterséges intelligenciával támogatott elemző rendszer, amely automatikusan gyűjti, feldolgozza és értékeli a támadói információkat, majd meghatározza, hogy azok valóban relevánsak-e az adott szervezet számára.
A rendszer nem egyszerűen összefoglalja a biztonsági híreket. Valódi értéke abban rejlik, hogy a külső fenyegetési információkat a szervezet saját környezetével, technológiáival és kitettségeivel veti össze.
Mit tud a CTI Agent?
Automatizált CTI-feldolgozás
A platform folyamatosan gyűjti és feldolgozza a fenyegetési adatokat:
- Biztonsági kutatói riportok
- CERT és hatósági figyelmeztetések
- IOC feedek
- Gyártói és iparági elemzések
- Egyedi, manuálisan feltöltött dokumentumok
A rendszer a teljes tartalmat elemzi, nem csupán a hírek rövid kivonatait.
Intelligens relevanciaértékelés
A CTI Agent egyik legfontosabb képessége, hogy minden fenyegetést a szervezet saját profilja alapján értékel.
Vizsgálja többek között:
- Az érintett iparágakat
- A használt technológiákat
- A földrajzi kitettséget
- A kritikus üzleti folyamatokat
- Az ismert sérülékenységeket
Ennek eredményeként nem azt mutatja meg, hogy mi veszélyes általában, hanem azt, hogy mi veszélyes az Ön szervezete számára.
Kitettség és érintettség vizsgálata
A CTI Agent képes összekapcsolni a threat intelligence-ket a szervezet saját biztonsági környezetével.
Automatikusan ellenőrzi:
- Megtalálhatók-e az IOC-k a naplóállományokban, ahol a naplóadat be van kötve
- Érintettek-e a használt technológiák
- Jelen vannak-e a kapcsolódó sérülékenységek
- Riportok közötti korreláció és összevonás
Így a biztonsági csapat nem csak a fenyegetésről kap információt, hanem arról is, hogy az potenciálisan már jelen van-e a környezetben.
Több mint CTI: döntéstámogatás és detekció
A rendszer különböző célcsoportok számára eltérő nézeteket biztosít:
SOC és CTI elemzők számára
- Technikai összefoglalók
- IOC-k és TTP-k
- MITRE ATT&CK megfeleltetés
- Technikai ajánlások
Vezetők számára
- Executive Summary
- Kockázati besorolás
- Üzleti hatások
- Priorizált fenyegetési lista
- Döntéstámogatás
Emellett a CTI Agent képes a releváns fenyegetésekből IOC-feedek előállítására is.
Miért jelent versenyelőnyt?
A PULZARIS CTI Agent csökkenti a manuális elemzésre fordított időt, mérsékli az információs zajt, és segíti a biztonsági csapatokat abban, hogy a valóban fontos fenyegetésekre koncentráljanak.
Az eredmény:
- Gyorsabb fenyegetésazonosítás
- Kevesebb elemzői terhelés
- Jobb prioritáskezelés
- Magasabb szintű helyzetkép
- Gyorsabb reagálási képesség
A CTI Agent így nem pusztán egy újabb biztonsági eszköz, hanem egy olyan intelligens képesség, amely a nyers fenyegetési adatokat döntés előkészítő riportokká alakítja, ami felhasználható üzleti és biztonsági döntésekké alakítja.