



AI-alapú hálózatbiztonság: a vállalati hálózat védelme az AI korában
 InfoSec üzletág szakértője
 2026.10.16
A hálózat vált az elsődleges harctérré
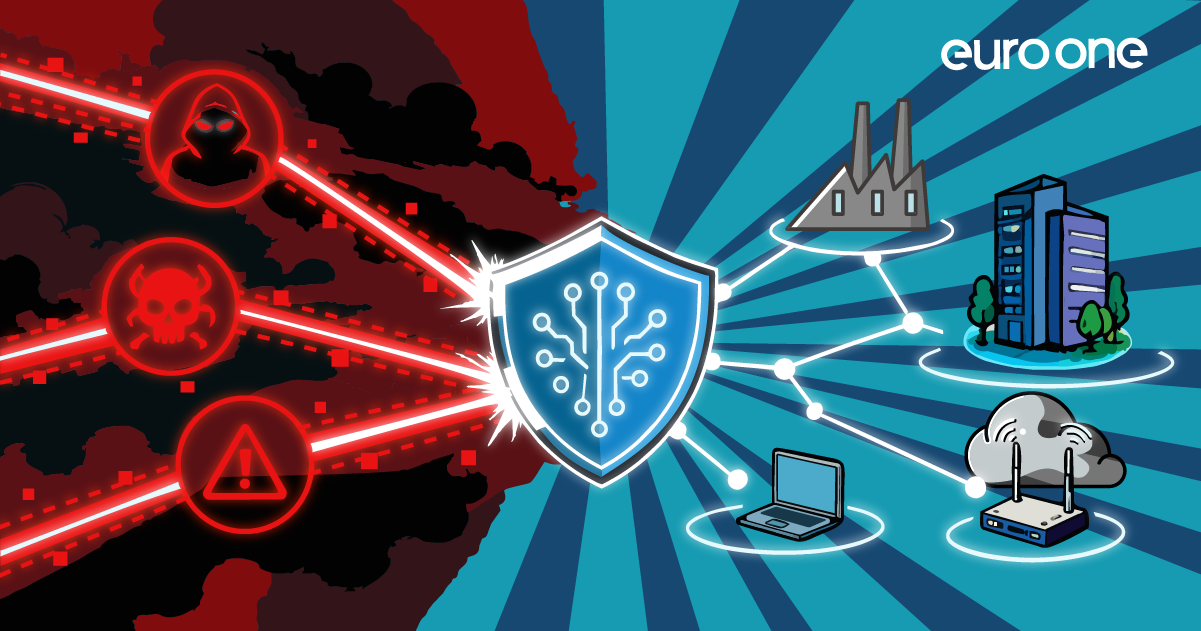
A hálózati biztonság a felhőalapú számítástechnika megjelenése óta a legjelentősebb átalakuláson megy keresztül. A vállalati hálózatok már nem korlátozódnak a peremhálózati tűzfalakkal védett hagyományos adatközpontokra. A mai szervezetek olyan hibrid infrastruktúrákat üzemeltetnek, amelyek felhőalapú környezeteket, távoli felhasználókat, IoT-eszközöket, operatív technológiát (OT), SaaS-platformokat és egymással összekapcsolt üzleti ökoszisztémákat ölelnek fel. Ez drámai módon megnövelte a támadók által kihasználható potenciális behatolási pontok számát.
Ugyanakkor a támadók egyre inkább kihasználják a mesterséges intelligenciát a felderítés automatizálására, a sebezhetőségek gyorsabb felderítésére és a támadások példátlan sebességgel történő indítására. A hagyományos hálózatbiztonsági ellenőrzések már nem tudnak lépést tartani ezzel a változó fenyegetési környezettel. Az AI-vezérelt hálózatbiztonság ezért a versenyelőnyből üzleti szükségletté válik.
Miért küzd a hagyományos hálózati biztonság?
A hagyományos hálózati biztonság nagymértékben támaszkodik előre meghatározott szabályokra, szignatúrákra és manuális elemzésre. Bár ezek az ellenőrzési mechanizmusok továbbra is elengedhetetlenek, eredetileg olyan fenyegetésekre tervezték őket, amelyek könnyebben azonosíthatók voltak és lassabban fejlődtek.
A modern támadások alapvetően eltérőek:
- A támadók folyamatos felderítést végeznek a hálózati erőforrások között.
- A megszerzett hitelesítő adatok lehetővé teszik a hozzáférést anélkül, hogy a hagyományos riasztások bekapcsolódnának.
- A támadók a rosszindulatú forgalmat beleolvasztják a legitim hálózati tevékenységbe.
- A MI segít a támadóknak szinte valós időben alkalmazkodni a támadásokhoz.
- A nagyszabású DDoS-támadások indítása és fenntartása egyre könnyebbé válik.
Számos szervezetnek hatalmas mennyiségű naplóval, riasztással és hálózati telemetriai adattal kell megbirkóznia. A biztonsági csapatoknak gyakran hiányzik az a rálátás, amely a normál üzleti forgalomban rejtőző, alig észrevehető támadási jelek azonosításához szükséges. A kihívás már nem az adatok gyűjtése, hanem az azokból nyerhető, cselekvésre alkalmas információk kinyerése.
Az AI szerepe a modern hálózatbiztonságban
Az AI alapvetően más megközelítést hoz a hálózati védelem terén. Ahelyett, hogy kizárólag az ismert támadási szignatúrákra támaszkodna, az AI elemzi a hálózat egészén tapasztalható viselkedést, és azonosítja a megállapított alapértékektől való eltéréseket.
Az AI-alapú hálózati biztonsági megoldások képesek:
Hálózati rendellenességek észlelése
Az AI folyamatosan tanulja meg, hogy a felhasználók, a végpontok, a szerverek és az alkalmazások általában hogyan kommunikálnak egymással. Ha szokatlan forgalmi minták jelennek meg, a biztonsági csapatok korai figyelmeztető jelzéseket kapnak, még mielőtt jelentős kár keletkezne.
Valós idejű fenyegetésfelismerés
A gépi tanulási modellek hatalmas mennyiségű hálózati forgalmat elemeznek, amelyet emberi elemzők képtelenek lennének manuálisan átvizsgálni. A gyanús kommunikációk, az oldalirányú mozgási kísérletek és a jogosulatlan kapcsolatok így sokkal gyorsabban felismerhetők.
Riasztások prioritásba rendezése
Ahelyett, hogy több ezer, egymástól független riasztást generálna, az AI összefüggésbe hozza a hálózat egészén belüli eseményeket, és kiemeli azokat az incidenseket, amelyek a legvalószínűbb, hogy valódi fenyegetést jelentenek. Ez jelentősen csökkenti a riasztásfáradtságot.
Automatizált reagálás
A modern, AI-vezérelt platformok automatikusan blokkolhatják a rosszindulatú kommunikációt, elkülöníthetik a kompromittált rendszereket, vagy érvényesíthetik a biztonsági szabályzatokat, mielőtt a fenyegetések elterjednének a környezetben.
Hálózati átláthatóság: a hatékony biztonság alapja
A kiberbiztonsági ágazatban gyakran felmerülő kihívás a hálózat hiányos átláthatósága. A szervezetek gyakran nehezen tudják azonosítani a környezetükben működő összes eszközt, erőforrást, alkalmazást és kommunikációs útvonalat. Ez a probléma különösen súlyos a kritikus infrastruktúrákban és az operatív technológiai (OT) környezetekben.
Átláthatóság nélkül a szervezetek nem tudják:
- Felismerni a jogosulatlan eszközöket
- Azonosítani a sebezhető eszközöket
- Figyelemmel kísérni az east-west forgalmat
- Felfedezni az árnyék-IT-erőforrásokat
- Megérteni a támadási útvonalakat
Az MI-n alapuló hálózatfigyelés segít megoldani ezt a kihívást azáltal, hogy folyamatosan feltérképezi az eszközöket, a kapcsolatokat és a kommunikációs mintákat az egész infrastruktúrában. Ez átfogóbb képet ad a szervezet biztonsági helyzetéről.
Mesterséges intelligencia és DDoS-védelem: egyre nagyobb jelentőségű kérdés
A hálózati biztonság egyik legjelentősebb kihívása a DDoS-támadások fejlődése. A mesterséges intelligencia (AI) ezeket a támadásokat egyre skálázhatóbbá, alkalmazkodóbbá és kitartóbbá teszi. A támadók az automatizálás segítségével nagyobb támadási volumeneket képesek generálni, miközben folyamatosan módosítják taktikájukat.
Ennek a fenyegetésnek a leküzdése érdekében a hálózatüzemeltetők egyre gyakrabban alkalmazzák a mesterséges intelligenciát a következőkre:
- A forgalom valós idejű elemzése.
- A volumetrikus támadási minták korai felismerése.
- A legitim forgalom és a rosszindulatú forgalom megkülönböztetése.
- A támadási vektorok előrejelzése a korábbi hálózati adatok felhasználásával.
- A védelmi intézkedések pontosságának javítása az üzleti működés megzavarása nélkül.
A hálózatbiztonság jövője nagyban függ majd attól, hogy a mesterséges intelligencia képes-e a hagyományos DDoS-védelmi mechanizmusokat olyan rendkívül célzott védelmi eszközökké alakítani, amelyek képesek megállítani a rosszindulatú forgalmat, miközben megőrzik a legitim kommunikációt.
A szegmentálás és a „zero trust” megközelítés egyre fontosabbá válik
Ahogy a vállalati hálózatok folyamatosan bővülnek, a puszta megelőzés már nem elegendő. A szervezeteknek azzal kell számolniuk, hogy biztonsági incidensek bekövetkeznek, és úgy kell megtervezniük a hálózatokat, hogy azok hatását a lehető legkisebbre csökkentsék.
A hálózatbiztonság legfontosabb prioritásai a következők:
- A kritikus eszközök mikroszegmentálása
- Szigorú hozzáférés-ellenőrzés
- Biztonságos távoli kapcsolódás
- Folyamatos felhasználói és eszköz-hitelesítés
- Hálózati szintű fenyegetés-elhatárolás
A szegmentálás korlátozza az oldalirányú mozgást, és megakadályozza, hogy a támadók egy egyetlen kompromittált végpontot nagyszabású biztonsági incidenssé alakítsanak. Ez a megközelítés még fontosabbá válik, mivel a mesterséges intelligencia felgyorsítja a támadások végrehajtásának időtartamát.
A javítás bevezetésétől a védelem megvalósulásáig
A hálózatbiztonsági csapatok számára egyre nagyobb kihívást jelent a sebezhetőségek nyilvánosságra hozatala és a javítások végrehajtása közötti időbeli rés. A támadók egyre gyakrabban már órák alatt kihasználják az újonnan felfedezett sebezhetőségeket, míg a szervezeteknek akár hetekre is szükségük lehet a javítások biztonságos telepítéséhez.
Ez a valóság a hálózatalapú védelmi stratégiák felé történő elmozdulást eredményezi, ideértve a következőket:
- Virtuális javítások
- AI-vezérelt behatolásmegelőzés
- Fenyegetési információkon alapuló szabályalkalmazás
- Automatizált hálózati elszigetelés
Az új sikermérő már nem egyszerűen az, hogy milyen gyorsan lehet javítani a rendszereket, hanem az, hogy a szervezetek milyen gyorsan tudják megvédeni a sebezhető eszközöket a hálózati rétegen.